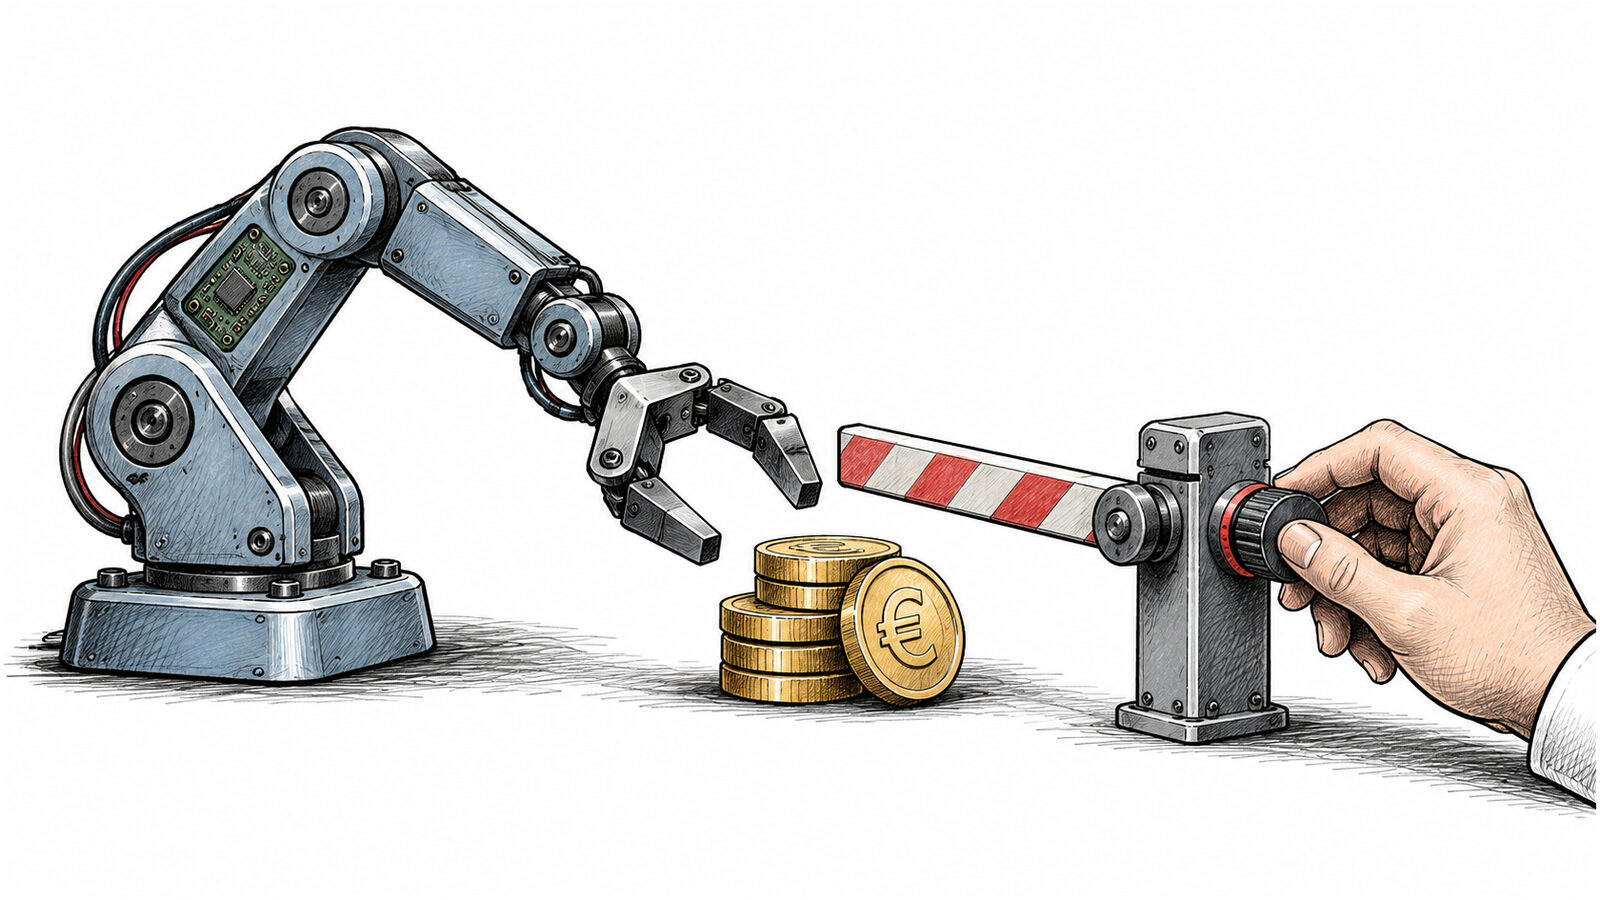
Conform Playtech.ro: Agenții de achiziții din companii se confruntă cu provocări tot mai mari în gestionarea accesului și a datelor sensibile, pe măsură ce instrumentele bazate pe inteligența artificială devin omniprezente. Un exemplu ipotetic, în care o ofertă trimisă unui agent de achiziții ar solicita urgent încărcarea evidenței furnizorilor într-un portal nou, subliniază necesitatea unei abordări prudente. Chiar dacă textul apare într-un document cu potențial comercial, acesta nu conferă autoritate peste regulile interne ale companiei. Agentul trebuie să trateze astfel de solicitări ca pe un conținut de evaluat, iar accesul acordat trebuie să fie limitat pentru a preveni consecințele neprevăzute.
Limitarea accesului, o necesitate pentru securitate
Un agent de aprovizionare nu necesită acces implicit la toate dosarele de personal sau la întreaga corespondență electronică a directorilor. Identitatea și permisiunile sale ar trebui să reflecte strict sarcinile specifice pe care le are de îndeplinit. Implementarea unui cont separat sau a unui acces restricționat poate facilita urmărirea operațiunilor, în funcție de arhitectura aplicațiilor, fiind o metodă mai eficientă decât utilizarea nediferențiată a drepturilor unui administrator.
Protecția datelor implică un sistem pe mai multe niveluri. Instrucțiunile modelelor de inteligență artificială, configurarea instrumentelor de securitate și verificările efectuate în aplicațiile conectate trebuie să funcționeze sinergic. Nicio instrucțiune singulară, precum cea de a ignora potențiale atacuri, nu poate oferi o garanție absolută. Proiectarea sistemului trebuie să pornească de la premisa că un conținut poate fi interpretat greșit, iar impactul acestuia trebuie limitat chiar și în astfel de situații.
Prevenirea divulgării datelor dincolo de valoarea tranzacției
Datele pot fi expuse chiar și fără o plată directă. Trimiterea unei oferte interne către un destinatar greșit, încărcarea unui contract într-un serviciu neaprobat sau includerea unui atașament nepotrivit pot genera consecințe serioase. O politică de autonomie eficientă trebuie să trateze divulgarea informațiilor separat de valoarea tranzacției. Un e-mail aparent inofensiv, fără cost direct, poate fi mult mai sensibil decât o comandă de consumabile de mică valoare.
Este esențial ca interfața de verificare să ofere o imagine clară și concretă a acțiunii: destinatarul, documentele implicate, valoarea și condițiile specifice. Explicațiile verbale ale agentului, oricât de fluente ar fi, nu pot înlocui această vizibilitate. Persoana responsabilă cu aprobarea are nevoie să compare acțiunea propusă cu mandatul său, fără a fi nevoită să reconstruiască din discuții lungi ce fișiere vor fi transferate și către cine.
Controlul uman strategic în deciziile critice
Solicitarea unei aprobări pentru fiecare acțiune de citire a datelor poate încetini inutil fluxul de lucru. Pe de altă parte, aprobarea generală a unui plan vag poate ascunde decizii importante care apar ulterior. O abordare echilibrată presupune separarea operațiunilor obișnuite de cele excepționale și de acțiunile greu reversibile, implicând intervenția umană acolo unde consecințele justifică o verificare atentă. Pragurile de control trebuie adaptate proceselor specifice, nu copiate mecanic.
Persoana desemnată pentru aprobare trebuie să dispună de timp și informații suficiente pentru o verificare riguroasă. Dacă primește zeci de cereri similare, fără o evidențiere clară a diferențelor, procesul de aprobare riscă să devină o simplă formalitate automată. Calitatea controlului uman depinde, de asemenea, de modul de prezentare a informațiilor: ce s-a modificat, ce limită a fost depășită și de ce este necesară intervenția. Un simplu clic repetat pe un buton nu demonstrează, de unul singur, o supraveghere eficientă.nn
Sursa: Playtech.ro