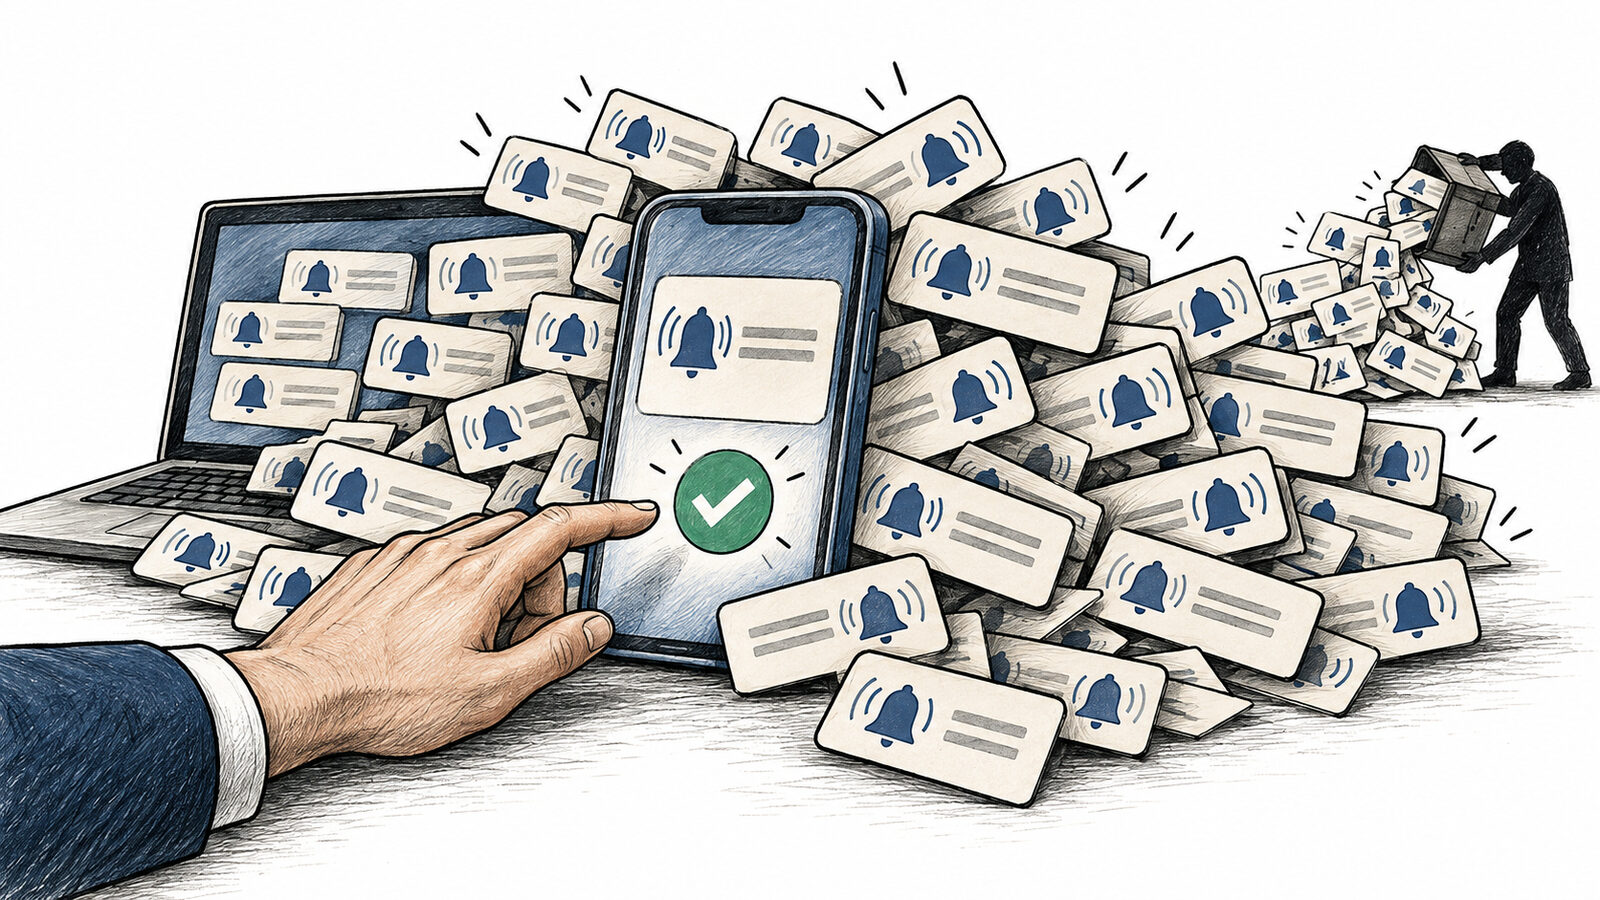
Conform Playtech.ro: Atacurile cibernetice devin tot mai sofisticate, exploatând ingenios sistemele de autentificare multi-factor (MFA). Deși concepute pentru a crește securitatea, notificările de autentificare pot deveni, paradoxal, o poartă de acces pentru infractori. Experții avertizează că un design slab al interfeței și lipsa unei comunicări clare despre procedurile de securitate pot deschide calea atacatorilor să manipuleze angajații.
Apelul fals transformă zgomotul în credibilitate
Campaniile de phishing sofisticate nu se limitează la trimiterea de notificări. După ce un angajat primește o alertă de autentificare, atacatorul poate declanșa un apel telefonic. Cel care sună se prezintă ca tehnician IT, administrator de sistem sau reprezentant al furnizorului, afirmând că există o problemă cu sincronizarea contului și că aprobarea recentă a cererii este necesară pentru a opri alertele. Această tactică combină presiunea generată de notificări cu o explicație plauzibilă, făcând-o pe victimă mai susceptibilă să cadă în plasă.
Atacatorii pot dispune de informații detaliate despre angajat, precum nume, departament, adresă de e-mail și serviciile folosite de companie. Aceste date sunt obținute, de obicei, din breșe de securitate anterioare, rețele profesionale sau mesaje compromise. Un ton calm, utilizarea unor termeni tehnici adecvați și denumirea corectă a aplicațiilor folosite conferă apelului o credibilitate sporită. Uneori, atacatorul poate cere numărul afișat pe ecran sau selectarea unei opțiuni într-o fereastră de autentificare. Orice acțiune care aprobă o conectare neinițiată de utilizator rămâne un risc major, indiferent cât de convingătoare ar fi interlocutorul.
Este crucial ca angajații să înțeleagă că suportul tehnic real nu solicită aprobarea unor autentificări necunoscute pentru a rezolva o problemă. În cazul unui apel suspect, recomandarea este închiderea imediată a conversației și contactarea echipei IT prin canalele oficiale ale companiei. Utilizarea datelor furnizate de apelant sau bazarea pe numărul de telefon afișat poate fi periculoasă, deoarece identitatea apelantului poate fi falsificată. Informarea echipei IT despre primirea atât a notificărilor, cât și a apelului este importantă, deoarece această asociere sugerează o tentativă coordonată de atac.
Organizațiile trebuie să stabilească proceduri clare pentru verificarea solicitărilor de suport. Un tehnician IT real se identifică printr-un număr de tichet, un canal de comunicare intern și o procedură de confirmare independentă. Nu se vor cere niciodată parole, coduri de securitate sau aprobarea unor conectări neinițiate de utilizator. Echipa de helpdesk are nevoie, de asemenea, de protecție împotriva atacatorilor care pretind că sunt angajați și solicită resetarea factorilor MFA. Confirmarea identității nu trebuie să se bazeze pe informații publice, presiunea unei urgențe sau cunoașterea numelui managerului.
Refuzul, primul pas spre securitate
Atunci când apare o cerere de autentificare neașteptată, primul pas corect este apăsarea butonului „Refuz” și raportarea imediată a incidentului. Problema nu se încheie odată cu dispariția notificării. Angajații afectați sunt sfătuiți să își schimbe parola de pe un dispozitiv considerat sigur și să evite utilizarea unor variante apropiate de cea veche. De asemenea, este recomandată solicitarea închiderii sesiunilor active și verificarea jurnalelor de conectare. În cazul în care s-a aprobat accidental o solicitare, este vitală comunicarea transparentă cu echipa IT; promptitudinea raportării depășește frica de a recunoaște o greșeală.
Pentru a reduce riscurile, organizațiile pot implementa funcționalități precum potrivirea numerelor, unde ecranul de conectare afișează o valoare ce trebuie confirmată pe telefon. Această metodă consolidează legătura dintre cerere și acțiunea utilizatorului, îngreunând aprobările mecanice. Limitarea frecvenței solicitărilor și blocarea temporară a încercărilor repetate de autentificare pot diminua presiunea exercitată asupra angajaților. Detaliile despre aplicație, dispozitiv și locație, deși utile, nu trebuie considerate dovezi absolute, deoarece pot fi, la rândul lor, mascate sau imitate de atacatori.
Sursa: Playtech.ro